

ข่าวสารและบทความ
4 เคสภัยคุกคามไซเบอร์ในองค์กร และ 3 จุดเสี่ยงที่ควรตรวจสอบ
17 พฤศจิกายน 2569
“ถ้ามอนิเตอร์แจ้งว่าอุณหภูมิในห้องเย็นยังปกติ ทั้งที่ในความเป็นจริงสินค้าเริ่มเสียหายจากการถูกแฮคเข้ามาปรับอุณหภูมิห้อง หรือมีเงินถูกโอนออกจากบัญชีลูกค้ากลางดึก ใครจะรู้ก่อน และใครมีอำนาจหยุดความเสียหาย?”
เหตุการณ์โจมตีทางไซเบอร์ในช่วงเดือนตุลาคมถึงต้นพฤศจิกายน 2569 แสดงให้เห็นว่าความผิดปกติในระบบหนึ่งอาจส่งผลถึงสินค้าที่ต้องส่งมอบ ข้อมูลลูกค้าที่อยู่กับคู่ค้า เงินในบัญชี และความต่อเนื่องทางธุรกิจ (Business Continuity) ทั้งสี่กรณีต่อไปนี้มีจุดเริ่มต้นต่างกัน แต่ชวนให้องค์กรถามคำถามเดียวกันว่า เมื่อเกิดเหตุ เราจะตรวจพบและลงมือได้เร็วแค่ไหน?
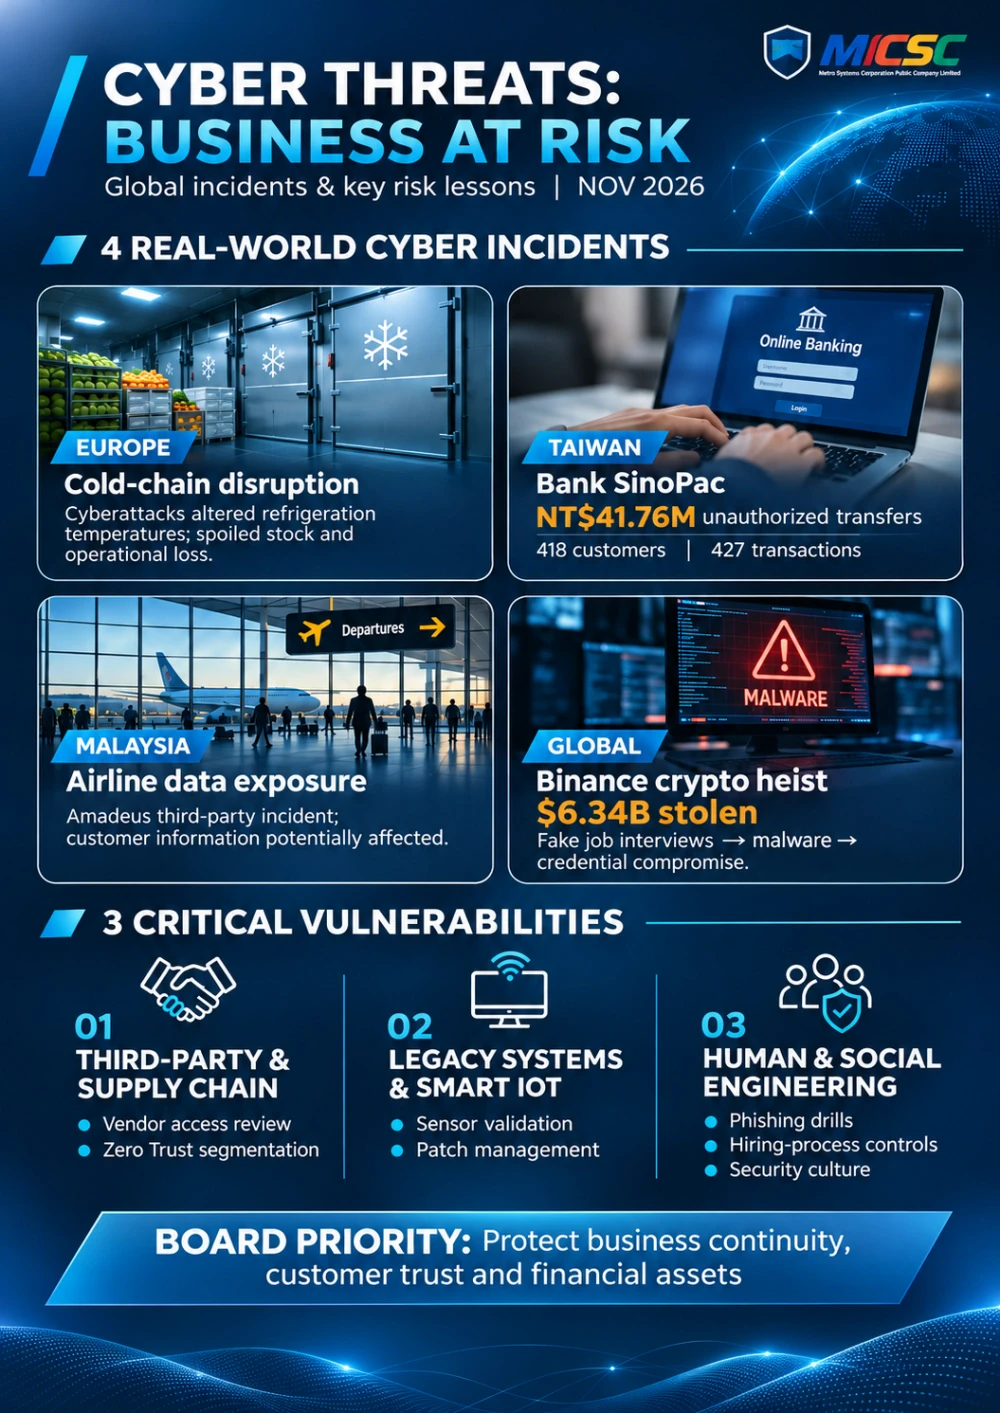
4 เหตุการณ์ที่สะท้อนผลกระทบของภัยไซเบอร์ต่อธุรกิจ
ยุโรป | ระบบทำความเย็นถูกโจมตีจนต้องทิ้งสินค้า Reuters รายงานว่าเหตุโจมตีระบบทำความเย็นกระทบร้านค้าในหลายประเทศยุโรป ทำให้ผู้ค้าปลีกต้องทิ้งอาหารจำนวนมาก ในช่วงใกล้กัน กระทรวงสาธารณสุขฝรั่งเศสเปิดเผยว่าเหตุไซเบอร์กระทบระบบเฝ้าระวังและควบคุมห้องเย็นในสถานที่จัดเก็บโลหิตบางแห่ง สำหรับธุรกิจที่ต้องควบคุมอุณหภูมิตลอดห่วงโซ่ขนส่ง หรือ Cold Chain ความผิดปกติของระบบควบคุมจึงอาจกระทบทั้งคุณภาพสินค้าและแผนส่งมอบ
มาเลเซีย | ข้อมูลลูกค้าอาจได้รับผลกระทบจากระบบของคู่ค้า Malaysia Airlines ออกมาแจ้งเตือนว่า เหตุการณ์ทางไซเบอร์ที่เกิดขึ้นกับ Amadeus ซึ่งเป็นผู้ให้บริการเทคโนโลยีระบบสำรองที่นั่ง อาจส่งผลกระทบต่อข้อมูลลูกค้าบางส่วนที่ประมวลผลผ่านผู้ให้บริการรายดังกล่าว อย่างไรก็ตาม ทางสายการบินระบุว่าระบบ IT ของตนยังคงปลอดภัยจากเหตุการณ์ครั้งนี้ และในขณะที่ออกประกาศ ก็ยังไม่พบหลักฐานการเข้าถึงข้อมูลทางการเงิน เหตุการณ์ดังกล่าวจึงเป็นบทเรียนสำคัญที่สะท้อนให้องค์กรต่างๆ ต้องหันมาทบทวนว่า ข้อมูลของลูกค้าถูกส่งไปประมวลผล ณ ที่ใดบ้าง รวมถึงคู่ค้ามีกระบวนการแจ้งเตือนองค์กรอย่างไรเมื่อเกิดเหตุการณ์ฉุกเฉิน
ไต้หวัน | การตั้งค่าความปลอดภัยของระบบใหม่เชื่อมโยงกับการโอนเงินผิดปกติ ในวันที่ 3 พฤศจิกายน 2569 Bank SinoPac พบการโอนเงินโดยไม่ได้รับอนุญาต 427 รายการ รวมกว่า 42 ล้านดอลลาร์ไต้หวัน ธนาคารระบุว่าเหตุเกิดขึ้นจากการตั้งค่าความปลอดภัยของระบบธนาคารออนไลน์ใหม่ที่คู่ค้าเข้ามาพัฒนาระบบ หลังพบเหตุ ธนาคารจึงระงับการใช้งานแอปพลิเคชันใหม่ทั้งหมด และให้ลูกค้ากลับไปใช้เวอร์ชั่นเดิมก่อน ขณะเร่งทำการตรวจสอบ กรณีจึงนี้สะท้อนให้เห็นถึงความสำคัญของการทดสอบความปลอดภัยก่อนเปิดระบบ และการเตรียมแผนสำรองให้ลูกค้าใช้บริการได้อย่างต่อเนื่อง
สินทรัพย์ดิจิทัล | การสัมภาษณ์งานปลอมเป็นจุดเริ่มต้นของการโจรกรรม Reuters รายงานว่า Binance เผชิญเหตุโจรกรรมสินทรัพย์ดิจิทัลมูลค่าราว 6,300 ล้านดอลลาร์สหรัฐ โดยมีจุดเริ่มต้นจากการใช้ “การสัมภาษณ์งานปลอม” เป็นช่องทางให้ผู้โจมตีเจาะเข้าถึงเครื่องคอมพิวเตอร์ของวิศวกร เนื่องจากปัจจุบันการติดต่อจากผู้สรรหาบุคลากร (Recruiter) เป็นเรื่องปกติในชีวิตการทำงาน และผู้โจมตีจึงอาศัยความคุ้นเคยนี้ในการหลอกลวงแบบ Social Engineering
3 จุดเสี่ยงด้าน Cybersecurity ที่องค์กรควรตรวจสอบ
ภัยคุกคามทางไซเบอร์ในปัจจุบันไม่ได้พุ่งเป้าแค่การเจาะระบบโดยตรง แต่ยังแฝงตัวมากับช่องโหว่ในการทำงานประจำวัน นี่คือ 3 คำถามสำคัญที่องค์กรควรใช้ทบทวนเพื่ออุดรอยรั่วก่อนเกิดความเสียหาย:
- คู่ค้าและทีม Outsource เข้าถึงระบบได้มากแค่ไหน?
การเปิดสิทธิ์ให้บุคคลภายนอกโดยขาดการควบคุมที่รัดกุม คือความเสี่ยงอันดับต้นๆ องค์กรควรเริ่มต้นด้วยการทำบัญชีรายชื่อคู่ค้าที่เข้าถึงระบบหรือข้อมูลสำคัญให้ชัดเจนว่า "เข้าถึงเพื่ออะไร" และ "ใครเป็นผู้อนุมัติสิทธิ์" จากนั้นจึงปรับใช้แนวทาง Zero Trust Segmentation เพื่อแยกส่วนและจำกัดสิทธิ์การเข้าถึงเฉพาะเท่าที่จำเป็นต่อหน้าที่ พร้อมตรวจสอบการตั้งค่า (Configuration) อย่างละเอียดก่อนเปิดใช้งานจริง โดยเฉพาะระบบธุรกรรมและฐานข้อมูลลูกค้า นอกจากนี้ ควรนำกรอบการประเมิน Third-Party Risk มาใช้กำหนดมาตรฐานหลักฐานที่ต้องตรวจสอบ รวมถึงข้อตกลงในการแจ้งเหตุฉุกเฉินร่วมกับผู้ให้บริการอย่างเป็นระบบ
- หากข้อมูลบนหน้าจอกับหน้างานจริงไม่ตรงกัน ใครจะเป็นคนรู้?
ระบบอัตโนมัติและ Smart Sensors ช่วยให้เราติดตามสถานะการทำงานได้แบบเรียลไทม์ก็จริง แต่หากข้อมูลที่ส่งขึ้นหน้าจอถูกแทรกแซงหรือเซนเซอร์เกิดความผิดพลาด ทีมงานอาจหลงเชื่อว่าทุกอย่างยังปกติ ทั้งที่หน้างานกำลังวิกฤต โดยเฉพาะในธุรกิจที่ต้องควบคุมมาตรฐานอย่างเข้มงวด เช่น ห้องเย็นเก็บอาหาร ยา หรือเวชภัณฑ์ องค์กรจึงควรกำหนดรอบการเข้าตรวจหน้างานด้วยอุปกรณ์วัดผลที่เป็นอิสระจากระบบหลัก (Independent Verification) พร้อมระบุผู้รับผิดชอบและขั้นตอนการแก้ไขให้ชัดเจนทันทีที่พบความคลาดเคลื่อน.
- พนักงานรู้วิธีรับมือแค่ไหน เมื่อเจอการติดต่อที่น่าสงสัย?
การป้องกัน Social Engineering ไม่ใช่แค่การอบรมปีละครั้ง แต่ต้องสร้างให้เป็นวัฒนธรรมองค์กร ควรจำลองสถานการณ์จริงที่พนักงานมีโอกาสเจอในชีวิตประจำวัน เช่น การส่งไฟล์แบบทดสอบมาให้เปิด การหลอกให้ติดตั้งโปรแกรม หรือการส่งลิงก์ให้ยืนยันตัวตน สิ่งสำคัญคือพนักงานต้องรู้วิธีตรวจสอบกลับผ่านช่องทางที่เป็นทางการ และกล้าที่จะแจ้งทีม IT หรือผู้เกี่ยวข้องทันทีที่เกิดความผิดพลาด แม้จะเผลอคลิกลิงก์หรือเปิดไฟล์ไปแล้ว เพื่อจำกัดความเสียหายให้ได้เร็วที่สุด
บริการ SOC 24/7 ของเมโทรซิสเต็มส์ช่วยองค์กรอย่างไร?
เมโทรซิสเต็มส์ (MSC) ยกระดับการป้องกันภัยไซเบอร์ด้วยบริการ SOC Managed Service เฝ้าระวัง วิเคราะห์ และคัดกรองความผิดปกติของระบบตลอด 24 ชั่วโมง พร้อมประสานงานตามแผนรับมือที่วางไว้ร่วมกันอย่างเป็นระบบ ทำให้ทีมขององค์กรเห็นภาพชัดเจนทันทีเมื่อเกิดเหตุนอกเวลาทำการ รู้ว่าต้องจัดการจุดไหนก่อน และส่งต่อให้ใครรับผิดชอบ ช่วยลดความเสี่ยงและควบคุมความเสียหายได้ทันท่วงที
เพราะระบบสำคัญของธุรกิจหยุดไม่ได้... ครอบคลุมการเฝ้าระวัง 24/7 แล้วหรือยัง?
[ปรึกษาทีม Cybersecurity ของเมโทรซิสเต็มส์เพื่อประเมินความพร้อมได้ตั้งแต่วันนี้]